- 8 мин
- 1
Десять самых дорогих случаев утечки личных данных
За утечку данных клиентов сеть лабораторий «Гемотест» оштрафовали на 60 тысяч рублей. RTVI публикует список компаний, которым подобные утечки обошлись дороже всего.

Сеть лабораторий «Гемотест» 26 июля оштрафовали на 60 тысяч рублей за утечку персональных данных. В постановлении суда говорится, что злоумышленникам удалось похитить более 300 ГБ информации — имена, адреса, данные паспортов и сведения об оказанных клиентам медицинских услугах. На «Гемотест» наложили штраф по части 1 статьи 13.11 Кодекса об административных правонарушениях (обработка персональных данных, не предусмотренная законодательством). Максимальное наказание для юридических лиц по этой статье — штраф в 100 тысяч рублей.
Это далеко не первая утечка из российских компаний за последнее время: ранее в сеть попали большие базы данных клиентов «Яндекс.Еды» и СДЭК. На этом фоне Минцифры уже несколько месяцев обсуждает с IT-отраслью законопроект, ужесточающий наказание за утечки данных — ведомство планирует наказывать компании оборотными штрафами. В других странах такие штрафы — распространенная практика. RTVI собрал топ-10 иностранных компаний, которым дороже всего обошлись утечки персональных данных клиентов.
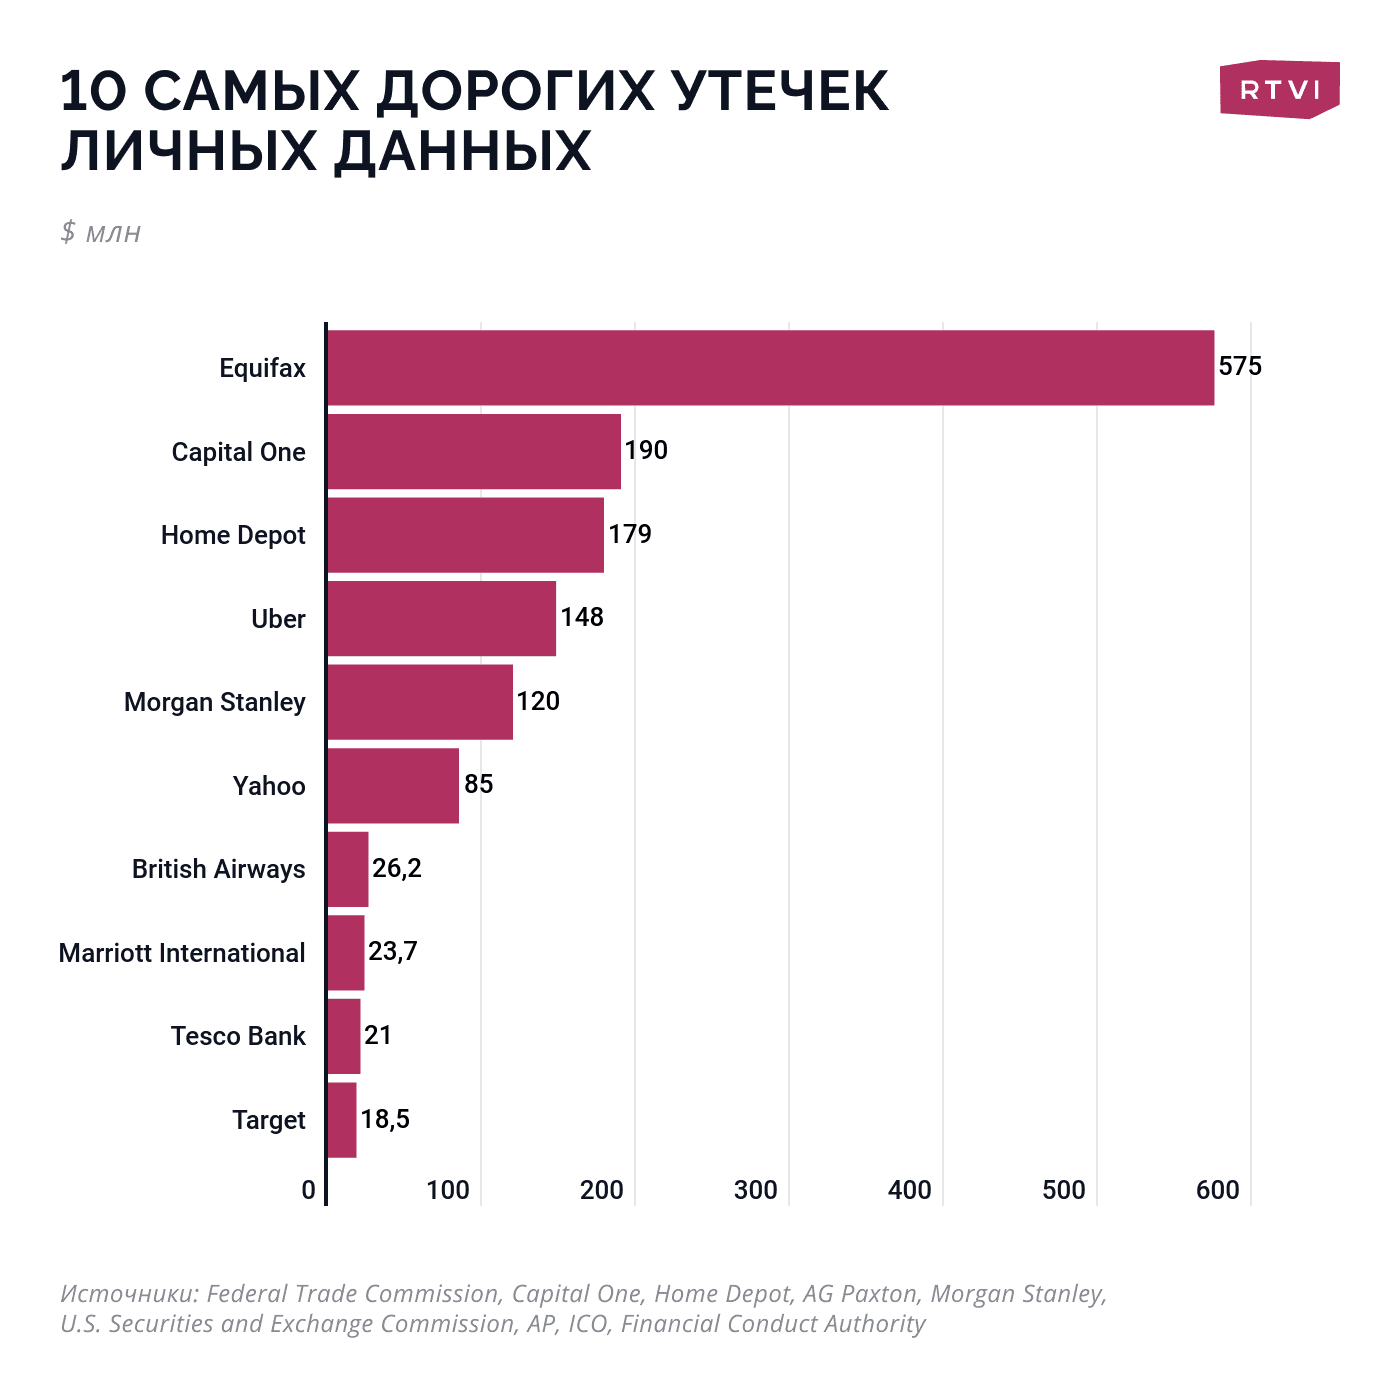
1. Equifax: $575 млн
В 2017 году компания Equifax допустила утечку личной и финансовой информации почти 150 млн человек из-за устаревшей инфраструктуры Apache Struts в одной из своих баз данных. Компания не смогла устранить критическую уязвимость спустя несколько месяцев после выпуска патча и не информировала общественность о взломе в течение нескольких недель после его обнаружения.
В июле 2019 года кредитное агентство согласилось выплатить сумму $575 млн, которая потенциально может возрасти до $700 млн, в рамках урегулирования с Федеральной торговой комиссией США, Бюро финансовой защиты прав потребителей и всеми 50 штатами и территориями США.
Из этой суммы $300 млн направили в фонд, предоставляющий пострадавшим потребителям услуги кредитного мониторинга (еще $125 млн компании придется доплатить, если первоначальной суммы окажется недостаточно для компенсации потребителям), $175 млн распределили на 48 штатов, округ Колумбия и Пуэрто-Рико, а $100 млн получит Бюро финансовой защиты прав потребителей. Мировое соглашение также требует, чтобы Equifax каждые два года проверяла свою информационную безопасность при помощи сторонних компаний.
2. Capital One: $190 млн
В декабре 2021 года Capital One согласилась выплатить $190 млн для урегулирования коллективного иска клиентов из США в связи с утечкой данных в 2019 году. Всего от утечки пострадали около 100 млн человек. Среди данных, скомпрометированных в результате взлома, оказались идентификационная информация и номера банковских счетов.
3. Home Depot: $179 млн
В 2014 году Home Depot оказалась в центре скандала с крупной утечкой данных, связанной с системой торговых точек. Украденные у третьих лиц учетные данные позволили злоумышленникам войти в сеть Home Depot, повысить привилегии и, в конечном итоге, скомпрометировать систему. За пять месяцев с апреля по сентябрь 2014 года было украдено более 50 млн номеров кредитных карт и 53 млн адресов электронной почты.
Home Depot выплатила не менее $134,5 млн компаниям, выпускающим кредитные карты, и банкам в результате взлома. Кроме того, в 2016 году Home Depot согласилась выплатить $19,5 млн клиентам, пострадавшим от взлома. В 2017 году фирма согласилась выплатить финансовым учреждениям, пострадавшим от взлома, дополнительные $25 млн. С учетом судебных издержек и выплат, не преданных огласке, сумма может достигать $200 млн.
4. Uber: $148 млн
В 2016 году в приложении Uber были взломаны учетные записи 600 000 водителей и 57 млн пользователей. Вместо того, чтобы сообщить об инциденте, компания заплатила преступнику $100 тыс., чтобы он сохранил взлом в тайне. Однако в 2018 году, когда об утечке стало известно, компания была оштрафована на $148 млн за нарушение законов об уведомлении об утечке данных.
5. Morgan Stanley: $120 млн
В январе 2022 года Morgan Stanley согласились заплатить $60 млн для урегулирования коллективного судебного иска, связанного с безопасностью данных. Иск был подан против компании в июле 2020 года в связи с двумя нарушениями безопасности, в результате которых были скомпрометированы личные данные примерно 15 млн клиентов. В иске утверждается, что оборудование центра обработки данных, выведенное из эксплуатации фирмой в 2016 и 2019 годах, не было очищено должным образом, и незашифрованные конфиденциальные данные оказались доступны тому, кто купил оборудование. Ранее управление контролера денежного обращения США наложило на Morgan Stanley отдельный штраф в размере $60 млн в связи с теми же инцидентами.
6. Yahoo: $85 млн
В 2013 году Yahoo столкнулась с серьезной брешью в системе безопасности, которая затронула всю ее базу данных — около 3 млрд учетных записей. Однако компания не раскрывала эту информацию в течение трех лет. В апреле 2018 года Комиссия по ценным бумагам и биржам США оштрафовала компанию на $35 млн за то, что она не сообщила о нарушении, а в сентябре новый владелец Yahoo Altaba признал, что урегулировал коллективный иск, возникший в результате нарушения, на сумму $50 млн.
7. British Airways: $26.2 млн
Компания British Airways была оштрафована на 183 млн фунтов стерлингов [приблизительно $220 млн на момент публикации] после того, как группа хакеров Magecart использовала скимминг для сбора личных и платежных данных свыше 400 000 клиентов за двухнедельный период. Управление Комиссара по информации [орган по защите данных Великобритании] заявило, что «плохие меры безопасности в компании» привели к взлому.
Однако после нескольких месяцев задержек и переговоров управление уменьшило штраф до 20 млн фунтов стерлингов за «неспособность защитить личные и финансовые данные более 400 000 своих клиентов».
8. Marriott International: $23.7 млн
Первоначально компания Marriott International была оштрафована на 99 млн фунтов стерлингов [приблизительно $119 млн на момент публикации] после того, как личные данные почти 500 млн клиентов были скомпрометированы. Источником взлома была дочерняя компания Marriott Starwood. Злоумышленники предположительно находились в сети Starwood до четырех лет и еще около трех лет после того, как ее купила Marriott в 2015 году. Однако, окончательный штраф был намного меньше. В итоге, гостиничная сеть была вынуждена заплатить 18,4 млн фунтов стерлингов [приблизительно $22,7 млн на момент публикации] после более чем годовой задержки.
9. Tesco Bank: $21 млн
Tesco Bank в 2018 году был оштрафован Инспекцией по контролю за деятельностью финансовых организаций на 16,4 млн фунтов стерлингов (приблизительно $19,7 млн на момент публикации) после того, как чуть менее $3 млн было украдено с 9000 клиентских счетов в 2016 году. Инспекция обвинила Tesco в «недостатках» в дизайне дебетовой карты, средствах контроля за финансовыми преступлениями и группе по борьбе с финансовыми преступлениями.
10. Target: $18,5 млн
В 2017 году гигант розничной торговли Target согласился урегулировать с 47 штатами и округом Колумбия мировое соглашение на сумму 18,5 млн долларов в связи с нарушением в 2013 году, когда около 40 млн учетных записей кредитных и дебетовых карт были украдены во время распродаж Черной пятницы.