- 5 мин
- 0
Reuters: северокорейские хакеры взломали сети крупнейшего производителя ракет в России
Хакеры, которые могут быть связаны с правительством КНДР, получили доступ к «НПО машиностроения», утверждает Reuters
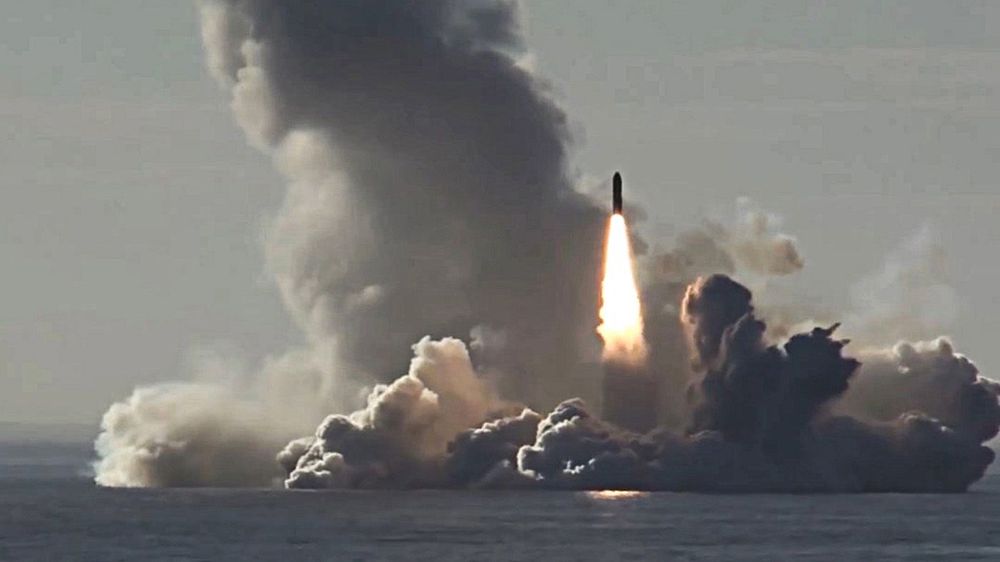
Элитные группы северокорейских хакеров тайно взламывали компьютерные сети крупного российского разработчика ракет в течение по меньшей мере пяти месяцев в 2022 году. Так утверждает агентство Reuters со ссылкой на выводы американской компании в области кибербезопасности SentinelOne. Удалось ли командам кибершпионажа украсть чувствительную информацию, не сообщается.
Утечки о возможном взломе появились вскоре после визита в КНДР министра обороны России Сергея Шойгу.
Как американцы узнали о возможном взломе
По данным источников Reuters, речь идет о хакерских группах ScarCruft и Lazarus, которые связывают с правительством Северной Кореи. Якобы в конце 2021 года они получили доступ к системам одного из ведущих ракетно-космических предприятий России — «НПО машиностроения» в подмосковном Реутове. Этот доступ мог сохраняться у них как минимум до мая 2022 года, утверждает агентство.
"Reuters не смогло определить, были ли получены какие-либо данные во время взлома, какая информация могла быть просмотрена. В течение нескольких месяцев после [предполагаемой] цифровой атаки Пхеньян объявил о нескольких разработках в рамках своей запрещенной программы по созданию баллистических ракет. Однако неясно, было ли это как-то связано со взломом. По мнению экспертов, этот инцидент показывает, что изолированная страна нацеливается даже против своих союзников, таких как Россия, в попытке приобрести критически важные технологии", — предполагает агентство.
Специалисты SentinelOne предположили факт кибервторжения, "когда один из IT-специалистов «НПО машиностроения» случайно слил внутреннюю переписку компании, пытаясь расследовать взлом". Он загрузил доказательства на частный портал, который используют исследователи кибербезопасности по всему миру. Reuters cообщает, что связалось с россиянином, но тот отказался от комментариев. Между тем два независимых эксперта по компьютерной безопасности Николас Уивер и Мэтт Тейт "изучили содержимое открытого электронного письма и подтвердили его подлинность".
Как хакеры КНДР могли взломать НПО
"Хакеры проникли в ИТ-среду компании, что дало им возможность читать трафик электронной почты, переключаться между сетями и извлекать данные, — цитирует Reuters исследователя американской компании Тома Хегеля. — Эти выводы дают уникальное представление о тайных кибероперациях [Северной Кореи], которые традиционно остаются скрытыми от общественного внимания или просто никогда не попадаются таким жертвам.
Reuters отмечает, что российская компания, выступавшая в качестве пионера—разработчика гиперзвуковых ракет, спутниковых технологий и баллистических вооружений нового поколения, попала под американские санкции по решению администрации президента США Барака Обамы после крымских событий. Она "начала представлять большой интерес для Северной Кореи с тех пор, как приступила к созданию межконтинентальной баллистической ракеты (МБР), способной достигать материковой части Соединенных Штатов".
Что могло интересовать северокорейцев
Reuters напоминает, что в 2019 году президент России Владимир Путин рассказал о гиперзвуковой противокорабельной ракете "Циркон", разрабатываемой «НПО машиностроения».
"Тот факт, что северокорейские хакеры, возможно, получили информацию о "Цирконе", не означает, что они немедленно получили бы такую же возможность [сконстриуровать ее], — сказал европейский эксперт по ракетной программе КНДР Маркус Шиллер. — Это как в кино. Получение планов не сильно поможет вам в создании этих вещей".
По мнению экспертов, северокорейцев мог также интересовать "производственный процесс, используемый НПО для производства сопутствующего топлива". В прошлом месяце Северная Корея провела испытательный запуск ракеты "Хвасон-18" — первой из своих МБР, использующей твердое топливо. Такой метод может обеспечить более быстрое развертывание во время войны, поскольку не требует заправки топливом на стартовой площадке, что затрудняет отслеживание и уничтожение ракет перед запуском.
"Это трудно сделать, поскольку ракетное топливо, особенно окислитель, очень агрессивно, — пояснил Джеффри Льюис, исследователь ракет в Центре исследований нераспространения имени Джеймса Мартина. — Северная Корея объявила, что она делает то же самое в конце 2021 года. Если бы у "НПО машиностроения" было хоть что-то полезное для них, оно шло бы первым в списке [целей кибератаки]".